WordPress 站点被挂马清理.Bt Hack(恶意弹窗广告植入)恶意代码的方法。

WordPress 站点被挂马,发现了一个叫.Bt Hack 的入侵代码,主要表现是每 8 个小时左右就会在访客访问的时候弹出一个广告弹窗,广告还会自动切换,并且会根据访客 IP 限制弹窗频率(同一个 IP 只弹出一次),据客户反映,这个问题已经存在很久了,换了好几个服务商都没有解决。 通过多次调试发现,只要有弹窗广告出现,在站点首页“源代码”里就会发现如下图所示的链接和.js 链接(会动态的随机
WordPress 站点被挂马清理.Bt Hack(恶意弹窗广告植入)恶意代码的方法。

使用 WordPress/WooCommerce 缓存静态 HTML

通过使用我们的_Bypass Cache on Cookie_ 功能,Cloudflare Business 和 Enterprise 计划客户能够在使用 WordPress 时缓存匿名页面浏览量。这可使静态 HTML 在我方站点进行缓存,无需在不同请求之间重新生成它。本教程将帮助您使用 WordPress 和 WooCommerce 对其进行设置。 Enterprise Cloudflare 客
使用 WordPress/WooCommerce 缓存静态 HTML

WordPress国内 CDN 如何用上 CloudFlare 的 Bypass Cache On Cookie 规则

WordPress 站点在使用 CDN 的时候很少建议大家缓存.html 后缀来提升加速效果,主要原因就是 WordPress 是动态输出 HTML 内容的,所谓的静态 HTMLl 结果是伪静态实现的,如果 CDN 缓存了.html 后缀就会引起 WordPress 登录和评论错误出现。所以大部分时候  WordPress 站点使用 CDN 都是缓存图片和 CSS/JS 这类静态文档即可,但是在
WordPress国内 CDN 如何用上 CloudFlare 的 Bypass Cache On Cookie 规则

分享使用WordPress的几个 CloudFlare 缓存规则和 WAF 规则。

 CloudFlare 缓存规则和 WAF 规则,对于提升网站速度、安全防御还是有些帮助的,用 CloudFlare+奇安信网站卫士这样的组合下来,用了不到一个月的时间,每天的 Web 攻击、CC 攻击等等的数量下降了至少 90%以上。 上图是没有CloudFlare 的缓存规则,可以说算是 WordPress 菜单标准 CloudFlare 缓存配置了,因为考虑到的 CloudFlare  CD
分享使用WordPress的几个 CloudFlare 缓存规则和 WAF 规则。

WordPress 子主题的使用教程。

如果你从比如一为主题等地中购买过 WordPress 主题,那么相信你一定对个性化的修改主题并不陌生。比如你修改了主题的一个文件,那么当你更新以后,那将会是噩梦!因为你白修改了。此时,如果你没有备份,那么好了,恭喜,要重新修改。 这个时候 “子主题” 就诞生了。WordPress 子主题也是一个主题,它继承了另一个主题(父主题)的功能,并允许你对父主题的功能进行修改,或添加新功能。 创建一个子主题
WordPress 子主题的使用教程。

WordPress网站如何免费抵御 DDos/CC 攻击?

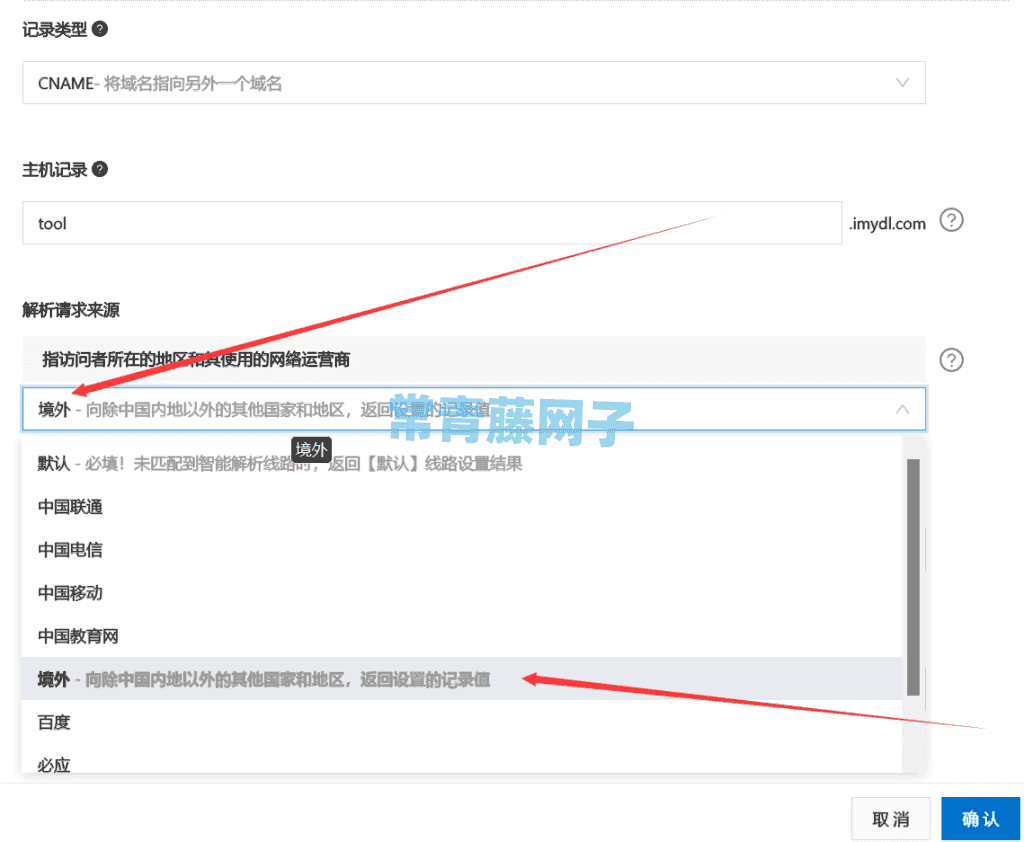
目前WordPress网站要想抵御住 DDos/CC 攻击其实就一个非常简单的原理那就是把来自境外的流量分给 CloudFlare,境内流量随便一个免费的带有 WAF 防火墙的 CDN 即可。说白了就是借助境内、境外 CDN 实现的。目前境外 CDN 只选择 CloudFlare,因为 CloudFlare 在 DDos/CC 攻击防御上是世界翘楚的范畴,最重要的是免费账户就可以了。很多人对 Cl
WordPress网站如何免费抵御 DDos/CC 攻击?