不用再写适配代码,MCP Adapter 让所有 AI 都能对接 WordPress 站点! 此前我写过一篇详解 WordPress Abilities API 的文章,它通过标准化的方式让 AI 一键识别 WordPress 站点所有能力。 而作为 WordPress AI 构建模块的核心组件,MCP Adapter 则在此基础上更进一步,成为了 AI 助手与 WordPress 站点之间的 “桥梁”,让等主流 AI 助手能直接通过标准化协议调用站点能力,真正实现 AI 对 WordPr 网建应用 ivye 2026-02-16 411 热度 0评论
不用手动适配,Abilities API 让 AI 一键识别 WordPress 站点所有能力! 经常在 WordPress 对接 AI 的同学都知道,对接容易,适配难,接口无统一标准,耗时又费力。怎么办呢? 什么是 Abilities API? 为此,WordPress 6.9 推出的 Abilities API,彻底终结了这种困扰,作为全新的底层基础系统,它使插件、主题和 WordPress 核心能够以标准化的、机器可读的格式注册并公开其功能,彻底摆脱手动适配的麻烦。 该 API 创建了一 网建应用 ivye 2026-02-16 494 热度 0评论
真正的降维打击!WordPress 官方开源 13 个 Agent Skill,AI 写主题插件时代开启! WordPress 官方推出了 Agent Skill 项目 用一句话概括,这套 Agent Skill 包的核心作用,就是教会 AI 编码助手如何正确地构建 WordPress。 它是一套专门教 AI 怎么写 WordPress 代码的指令包,内含 WordPress 开发的最佳实践、官方开发规范、安全检查清单,还有一系列可直接使用的脚本模板,相当于为 AI 编码助手赋予了专家级的 WordPr 网建应用 ivye 2026-02-14 532 热度 0评论
Wordpress系统 WPJAM BASIC 插件批量上传外部图片功能,第一个图片不会上传解决方案。 今天突然发现博客上有一部分图片不会显示了,经过原因查找,我使用了WPJAM BASIC 6.6.5 版本的插件,插件中有个上传外部图片的功能(算图片本地化功能吧)如果是批量操作,不管怎么操作第一个文章的图片不会不会本地化。 经过一番折腾,解决方案如下: 修改includes/class-wpjam-list-table.php文件第849-850行代码。 原代码: if(!$args 网建应用 ivye 2026-02-06 331 热度 0评论
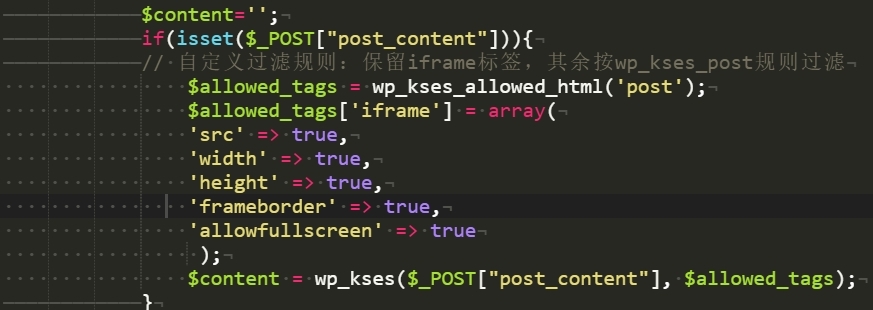
简数采集发布内容到wordpress自动过滤iframe代码解决方案。 今天用简数采集几个B站的视频,发现采集到的数据里是有iframe内容的,但发布到wordpress上就没有了,但我自己在wordpress上纯手工发布iframe代码也是在的,经过网上查找资料给用户权限或者修改kses.php文件,一番测试下来修改用户权限没用,修改kses.php代码,又觉得风险太大,那么到底怎么解决呢? 解决方案 修改简数插件keydatas.php文件代码, 把第92行 $c 网建应用 ivye 2026-01-28 349 热度 0评论
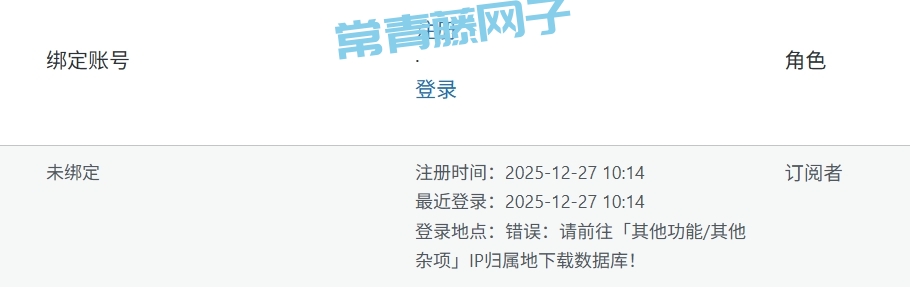
Wordpress的OneNav主题用户列表登录地点报错解决方案 前几天发现我的用户注册一直都是被禁止的,所以导致根本就没有新用户注册,打开以后今天就想去看看有没有新用户注册 发现一直被报错“登录地点:错误:请前往「其他功能/其他杂项」IP归属地下载数据库!” 按照提示去查看了设置的地方,发现文件等都存在,也能读取。 经过排查发现是不是路径根本就没有读取呢,修改路径后发现问题完美解决。 解决方案如下: 修改2062-2604行代码: $isQQwry = $op 网建应用 ivye 2026-01-23 332 热度 0评论
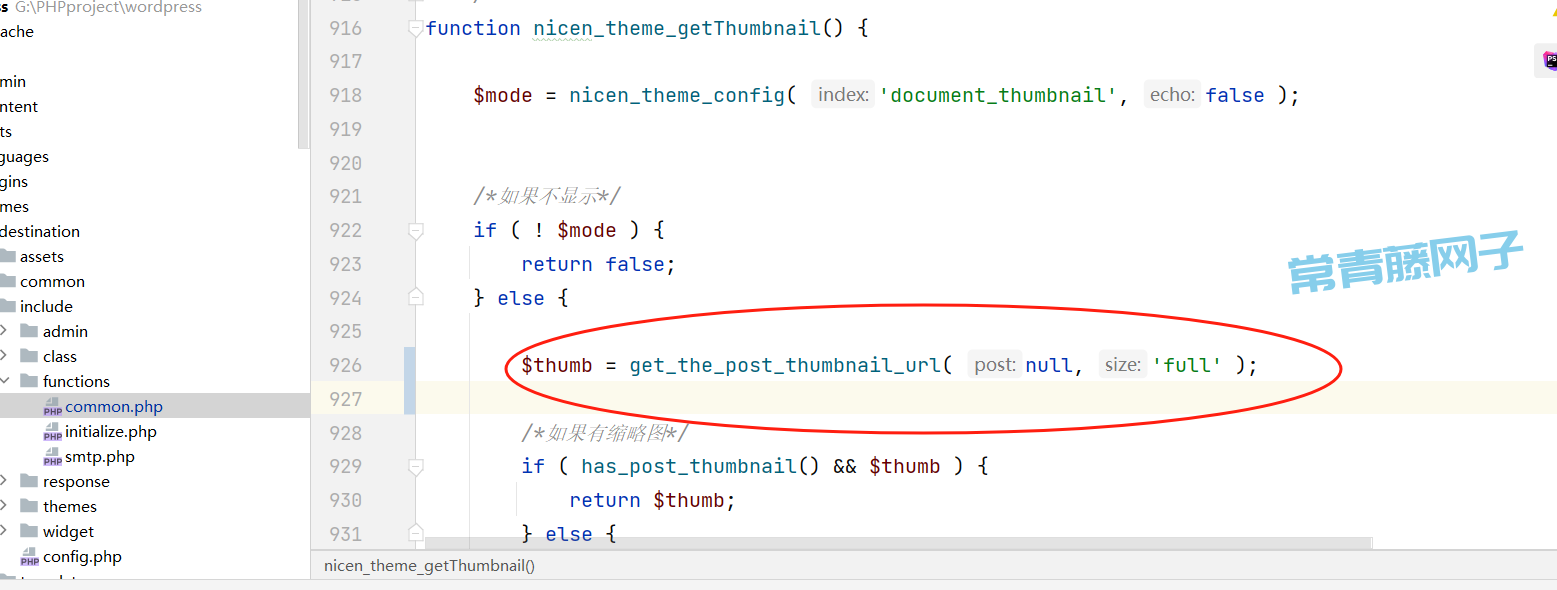
Document 主题的几个小修改 问题1:当你文章内容有设置缩略图的时候,前端会默认给缩略图加上-480x300小尾巴,这是WordPress 自动生成缩略图(裁剪 / 缩放) 的核心机制导致。 解决方案:在include/functions/common.php第927行左右 $thumb = get_the_post_thumbnail_url(); 改成 $thumb = get_the_post_thumbnail_url 网建应用 ivye 2026-01-14 360 热度 0评论
补充一个 WordPress 系统经常会被网安系统自动扫描到的陈年旧漏洞 不是很想评价这背后的问题,就事论事,WordPress 4.7 的漏洞问题怎么可能会出现在 6.8 里面?,不过既然被网安系统扫描提到让整改,那就改吧。 下午接到网安大队通知,说是接收到上级文件说发现了我们一个网站有安全漏洞,需要进行整改报告,我瞄了一眼文件就发现这肯定是纯机器扫描的,而且还是老机器。 漏洞描述:WordPress 在 4.7.0 版本存在漏洞,可以绕过管理员权限查看 WordPr 网建应用 ivye 2025-10-24 295 热度 0评论